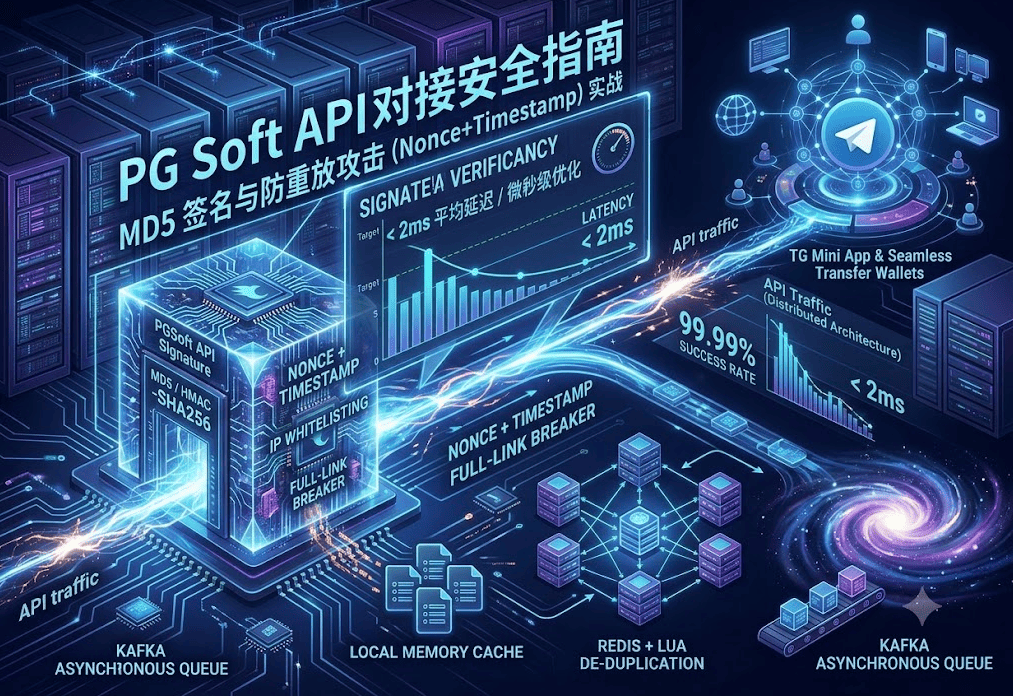
PG Soft API 对接安全指南:MD5 签名与防重放攻击(Nonce+Timestamp)实战
在对接 PG Soft(PG 电子)游戏 API 的过程中,接口安全与资金数据防篡改是整个平台研发中优先级最高的环节。鉴于电子游戏 API 涉及到玩家实时余额变动、下注扣款与派奖结算,任何接口层面的漏洞(如数据包被劫持篡改、重放攻击或伪造请求)都可能直接导致资金损失。
本文将针对 PG Soft API 对接中最核心的四大安全防护体系——MD5 签名算法、Timestamp+Nonce 抗重放机制、IP 白名单机制以及网关层防护进行深度解析,并提供可直接复用的落地代码示例。
延伸阅读: 如果你尚未完成 API 的基础环境准备与账号鉴权配置,建议先阅读我们的主指南:PG Soft 电子游戏 API 对接集成总指南,了解整体架构设计。
一、 PG Soft API 常见安全风险解析
在公网环境下,API 接口主要面临以下三类高危攻击:
- 请求篡改(Data Tampering):黑客截获客户端或服务器发出的下注/扣款请求,篡改金额、玩家 ID 或订单号后再发往目标服务器。
- 重放攻击(Replay Attack):黑客拦截合法的历史扣款请求包,重复向平台 API 批量发送,导致玩家余额被多次重复扣除或异常结算。
- 未授权伪造请求(Spoofing):非授权服务器冒充包网商或平台节点,向 PG 游戏接口发送非法指令。
为了应对上述风险,PG Soft 采用了 “加密签名 Verification + 时效性校验 Anti-Replay + 来源限制 IP Whitelist” 的多重防护架构。
二、 MD5 签名生成算法与验证步骤(附代码示例)
所有传输至 PG API 的敏感请求(如创建玩家、额度转换、下注结算)都必须包含 trace_id 和 sign 签名参数。
1. 签名算法规则
- 将所有非空请求参数按 ASCII 字典序(A-Z) 进行升序排序。
- 将排序后的参数按照
key1=value1&key2=value2的格式拼接成字符串。 - 在拼接字符串的末尾附加平台专属密钥(
SecretKey):&key=YOUR_SECRET_KEY。 - 对最终拼接好的字符串进行 MD5(32位小写) 运算,生成的哈希值即为
sign。
2. Node.js 实战代码示例
JavaScript
const crypto = require('crypto');

/**
 * 生成 PG Soft API 签名
 * @param {Object} params 请求参数对象
 * @param {string} secretKey 密钥
 * @returns {string} MD5 签名值 (32位小写)
 */
function generatePgSignature(params, secretKey) {
    // 1. 过滤空值并按字母顺序排序 key
    const sortedKeys = Object.keys(params)
        .filter(key => key !== 'sign' && params[key] !== '' && params[key] !== null && params[key] !== undefined)
        .sort();

    // 2. 拼接 key=value 字符串
    const stringA = sortedKeys.map(key => `${key}=${params[key]}`).join('&');

    // 3. 追加 SecretKey
    const stringSignTemp = `${stringA}&key=${secretKey}`;

    // 4. 计算 MD5
    return crypto.createHash('md5').update(stringSignTemp, 'utf8').digest('hex').toLowerCase();
}

// 使用示例
const requestParams = {
    operator_token: "abc123xyz",
    secret_key: "sec_888888",
    player_name: "player_test_01",
    currency: "USD",
    timestamp: 1728187200000,
    nonce: "a1b2c3d4e5"
};

const secretKey = "YOUR_PLATFORM_SECRET";
const signature = generatePgSignature(requestParams, secretKey);
console.log("Generated Sign:", signature);
三、 基于 Timestamp + Nonce 的抗重放攻击机制
仅仅依赖签名无法完全防御重放攻击——因为攻击者如果拦截到带有效签名的完整请求包,原封不动地重新发送,签名依然合法。因此必须配合 Timestamp(时间戳) 与 Nonce(随机字符串)。
+------------------+         请求 (Timestamp + Nonce + Sign)         +------------------+
|                  | ----------------------------------------------> |                  |
|  平台 / 客户端   |                                                 |  PG API / 网关   |
|                  | <---------------------------------------------- |                  |
+------------------+     1. 检查 Timestamp 误差 (如 > 60s 拒绝)      +------------------+
                         2. 校验 Redis 中 Nonce 是否已存在 (已存在则拒绝)
                         3. 写入 Redis (Key: Nonce, TTL: 60s)
                         4. 校验 MD5 签名
严格校验三步法:
- 时间窗过滤(Timestamp Validation):
- 服务端接收到请求后,取当前时间
currentTime与请求参数中的timestamp比对。 - 若
|currentTime - timestamp| > 60秒,判定为过期非法请求,直接抛出403 Forbidden。
- 服务端接收到请求后,取当前时间
- 随机数唯一性校验(Nonce Uniqueness):
- 请求必须携带全局唯一的
nonce(如 UUID 或 16 位以上随机字符串)。 - 服务端借助 Redis 执行原子操作判断该
nonce是否存在:Bash# 使用 SETNX 指令设置 nonce 缓存,生存时间设为时间窗大小(60秒) SET ex_nonce:{nonce_value} 1 NX EX 60 - 若 Redis 返回
0(说明该 Nonce 在 60 秒内已出现过),判定为重复提交/重放攻击,拦截该请求。
- 请求必须携带全局唯一的
- 签名复核:
- 只有通过时间窗与 Nonce 校验后,才进行 MD5 算力开销相对较高的签名对比。
四、 服务器 IP 白名单配置与网关层安全防护
在 API 网关(如 Nginx 或 Pagoda Panel / 宝塔面板)层面,必须设置双向 IP 白名单策略,构建第一道防火墙。
1. Nginx 宝塔/网关配置示例
Nginx
# 在 Nginx server 或 location 节点下配置 PG API 回调接口防护
location /api/v1/pg-callback/ {
    # 仅允许 PG Soft 官方 Server IP 段访问
    allow 18.138.0.0/16;   # 示例 PG 服务器段 A
    allow 47.241.0.0/16;   # 示例 PG 服务器段 B
    deny all;               # 拒绝其他所有 IP

    # 限制单 IP 连接频率,防止 HTTP Flood 刷接口
    limit_req zone=pg_limit burst=20 nodelay;

    proxy_pass http://127.0.0.1:8080;
    proxy_set_header Host $host;
    proxy_set_header X-Real-IP $remote_addr;
}
架构建议:
- 出站请求(Outbound):平台向 PG 发送请求时,确保固定的出口 IP(Egress IP),并将该 IP 报备给 PG 官方添加到允许列表中。
- 入站回调(Inbound):对于 PG 扣款/派奖的回调 API(Seamless 模式),必须对来源 IP 进行网关级过滤。对不同钱包模式的详细对比与接口选型,可参阅 PG Soft 单一钱包与转账模式对比与选型指南。
五、 总结与 SEO 关联推荐
确保 PG Soft API 接口的安全是平台稳定运营的基石。在实际开发中,请确保做到:签名加密不可逆、时间戳误差不超过 60s、Nonce 结合 Redis 强去重、网关 IP 严格收紧。
如果你在 API 对接过程中遇到高并发场景下的响应延时或接口超时问题,欢迎阅读集群系列的后续文章:
- 📘 高并发优化:如何提升 PG Soft API 响应速度?高并发网关调优与缓存策略
- 📘 钱包模式选择:PG Soft 单一钱包与转账模式怎么选?API 接入模式深度对比
- 📘 前端嵌入:Telegram Mini App 怎么接入 PG Soft 游戏?H5 与 WebView 优化全解析
- 🔙 返回主目录:PG Soft 电子游戏 API 对接集成指南(全集)