游戏客户端登录凭证如何下发?基于 Token 验证的游戏授权与二次验证全流程解析
在现代网络游戏开发、联运平台对接以及像 NG包网 这样的一站式娱乐平台生态中,游戏API登录接口 是连接玩家客户端、游戏服务端以及第三方授权中心(或聚合SDK)的核心桥梁。正确的接口调用和参数设计不仅关乎玩家的登录体验,更是平台安全防线的第一道关卡。
本文将深入拆解游戏客户端登录凭证的下发机制,并详细剖析为什么游戏服务端不能直接信任客户端,必须进行后端二次验证。
一、 游戏授权与登录凭证(Token)的生成机制
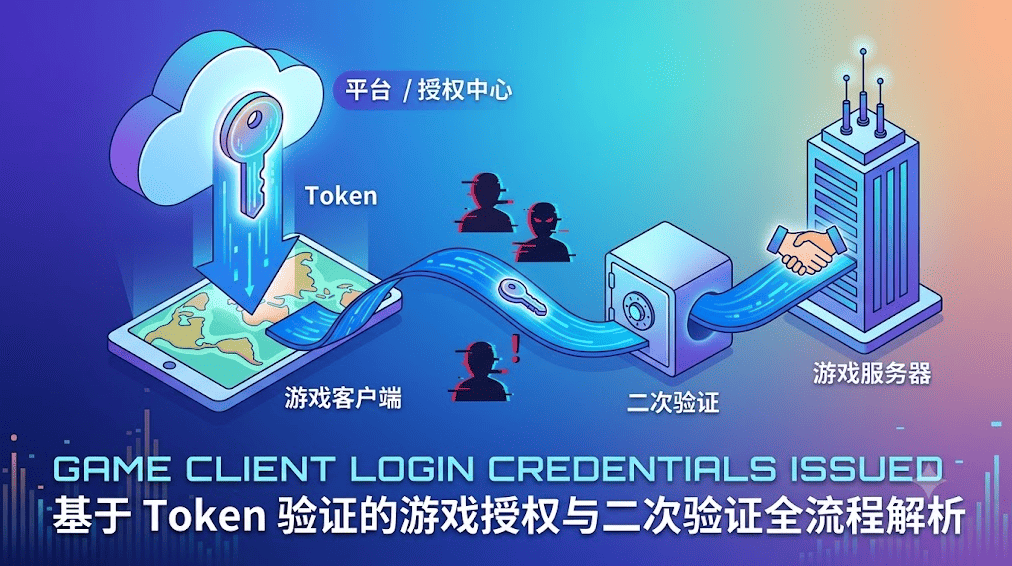
游戏登录通常采用 Token 授权验证机制,而非直接在网络上传输用户的明文密码。整个调用过程可以分为以下几个关键环节:
- 玩家授权登录:玩家在游戏客户端(或 NEW GAMING APP)输入账号密码或通过第三方(如微信、Google、手机号)授权,客户端向渠道/平台服务器申请登录。
- 下发票据(Token):平台验证成功后,会生成一个具有时效性的唯一凭证(通常称为
token、ticket或session_id),并安全地返回给游戏客户端。 - 凭证的生命周期管理:
- 唯一性与时效性:Token 通常只允许单次使用或在极短时间内有效(如 5 分钟内),一旦完成验证或超时即自动失效。
- 安全性隔离:Token 仅代表当前会话的授权凭据,不包含用户的明文密码,有效避免了敏感信息在不可信网络中的泄露风险。
二、 客户端透传与后端二次验证的核心必要性
在获取到 Token 之后,许多初级开发人员常犯的一个错误是:由游戏客户端直接向游戏服务器声明“我是某某玩家”。这是极其危险的安全漏洞。
1. 为什么不能直接信任客户端?
- 客户端可被篡改:运行在玩家本地设备(PC、手机、H5容器)上的客户端代码、内存数据和网络请求都可以被诸如 Fiddler、Charles 或逆向工具拦截和篡改。
- 越权与刷号风险:如果游戏服务端直接接受客户端传过来的用户 ID(UID)进行鉴权,恶意攻击者可以随意伪造他人 UID 登录游戏、盗取资产或进行刷单。
2. 后端二次验证的标准流程
为了彻底堵住安全漏洞,必须引入后端二次验证(Core API Call)机制:
- 游戏客户端携带获取到的
token,向游戏服务端发起登录请求。 - 游戏服务端收到
token后,不能直接信任,必须在后台主动向平台的用户中心 API 发送安全的 HTTP 请求,将token提交给平台进行合法性校验。 - 平台中心验证通过后,会将该玩家的核心数据(如玩家角色 UID、账号状态等)安全地回传给游戏服务端,游戏服务端据此建立本地会话(Session)。
三、 图文拆解:授权中心的架构设计逻辑
为了支撑高并发、低延迟的游戏登录鉴权需求,平台授权中心(Authorization Center)通常采用高可用分布式架构设计,其核心逻辑包含:
- 网关层(API Gateway):负责统一接收来自各大游戏服务端的二次验证请求,执行限流、IP 白名单校验以及基础的数字签名(Sign)防篡改检查。
- 缓存集群(Redis):用于存储和快速检索生成的
token票据。由于 Token 具有“用后即焚”或短时有效的特性,利用 Redis 的原子性操作(如GETDEL或设置 TTL 过期时间)可以高效防止 Token 被重复使用。 - 用户中心与数据库(User Center / DB):负责底层账号密码的校验、用户状态维护以及角色 UID 的映射管理。
四、 结语
掌握游戏客户端登录凭证的下发机制与严格的后端二次验证流程,是保障游戏平台稳定运营、抵御黑客刷号的关键。如果您正在寻找成熟可靠的接口解决方案或一站式搭建服务,可以深入了解专业的 API游戏接入 方案,或者直接 联系我们 获取全方位的技术文档与 24/7 技术支持。