游戏后端如何调用登录验证 API?Python 与 Node.js 接口对接实战代码与避坑指南
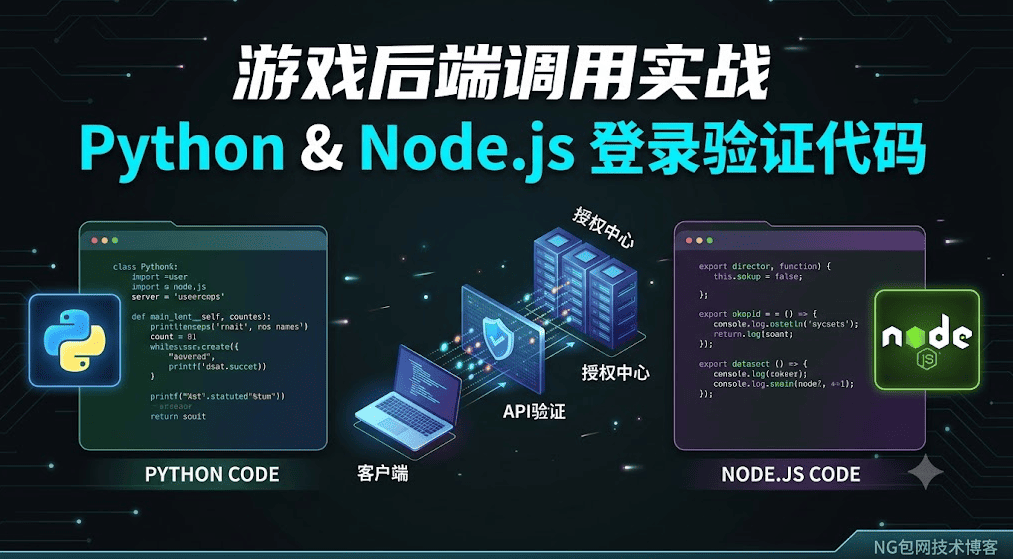
在现代化网络游戏、分布式聚合平台及联运系统的后端架构中,客户端完成授权登录后,获取凭证(Token)仅仅是第一步。如何安全、稳定地在服务端调用登录验证 API,将凭证交由授权中心校验,并准确回传玩家角色 UID,是后端开发的核心环节。
为了帮助技术开发者少走弯路,本文将结合主流的主站教程 API游戏接入 规范,提供拿来即用的 Python 与 Node.js 实战代码示例,并深入拆解服务端处理逻辑与联调测试技巧。
一、 后端接口请求与参数组装实战
在调用游戏登录验证接口时,通常需要依据密钥(API Secret)对请求参数进行字典序排序并生成签名(Sign),以防范请求被恶意篡改。
1. Python 接口请求实现示例
以下代码展示了如何使用 Python 的 requests 库及 hashlib 模块完成参数组装、MD5 签名计算及响应解析:
Python
import hashlib
import time
import requests
def verify_game_login(token, game_id, api_secret):
endpoint = "https://api.newgaming.com/v1/user/verify"
timestamp = str(int(time.time()))
# 1. 组装参数并按字典序排序,拼接密钥计算签名 (Sign)
raw_str = f"app_id={game_id}×tamp={timestamp}&token={token}&key={api_secret}"
sign = hashlib.md5(raw_str.encode('utf-8')).hexdigest()
# 2. 构造请求参数载荷
params = {
"app_id": game_id,
"token": token,
"timestamp": timestamp,
"sign": sign
}
try:
# 3. 发起 HTTP GET 请求
response = requests.get(endpoint, params=params, timeout=5)
result = response.json()
# 4. 状态码判定
if result.get("code") == 200:
user_uid = result.get("data", {}).get("uid")
return True, user_uid
else:
return False, result.get("message", "Unknown Error")
except Exception as e:
return False, str(e)
2. Node.js (Axios) 接口请求实现示例
如果您使用的是 Node.js 后端服务,可以通过以下标准异步函数完成鉴权:
JavaScript
const axios = require('axios');
const crypto = require('crypto');
async function verifyGameLogin(token, gameId, apiSecret) {
const endpoint = "https://api.newgaming.com/v1/user/verify";
const timestamp = Math.floor(Date.now() / 1000).toString();
// 1. 组装参数并生成 MD5 签名
const rawStr = `app_id=${gameId}×tamp=${timestamp}&token=${token}&key=${apiSecret}`;
const sign = crypto.createHash('md5').update(rawStr).digest('hex');
try {
// 2. 发起 Axios 请求
const response = await axios.get(endpoint, {
params: { app_id: gameId, token, timestamp, sign },
timeout: 5000
});
if (response.data && response.data.code === 200) {
const userUid = response.data.data.uid;
return { success: true, uid: userUid };
} else {
return { success: false, message: response.data.message || 'Verification Failed' };
}
} catch (error) {
return { success: false, message: error.message };
}
}
二、 服务端接收 code: 200 后的逻辑闭环
当后端接口成功返回 code: 200 时,意味着第三方授权中心已经确认了该 token 的合法性。此时,游戏后端应当规范执行以下后续逻辑:
- 安全获取 UID:从返回的
data对象中提取出全局唯一的玩家角色uid(或账号 ID)。 - 状态绑定与会话建立:游戏服务器应将该
uid与当前的 TCP/WebSocket 长连接、分布式网关 Session 进行绑定,标志着玩家正式进入游戏世界。 - 安全回传与角色加载:后端根据
uid查询游戏数据库,加载玩家的角色档案、背包、等级等核心数据,并向客户端下发进入场景的初始化指令。
三、 本地联调与 Postman 测试实用技巧
在开发对接阶段,为了避免频繁出现接口调测错误,建议掌握以下调试要点:
- URL 编码校验:若客户端下发的
token带有特殊字符(如/,+,=),在 Postman 中测试时务必确保参数进行了正确的URL Encode处理,防止因字符截断导致签名不匹配。 - 时间戳同步(NTP):本地联调机器的系统时间必须与授权服务器保持一致。若误差超过 5 分钟,接口通常会直接返回时间戳失效错误。
- 多环境安全隔离:切勿将生产环境的
api_secret硬编码在测试脚本中。建议通过系统的环境变量或配置中心(如 Consul、Apollo)进行动态托管。
四、 拓展阅读与专业架构支持
规范的接口对接是保障游戏平台平稳运行的基础。如果您希望在架构层面进一步了解高并发网关、缓存优化及安全防护机制,可以参考前序核心文章:API性能与安全优化:Nginx热点内存缓存与Redis防重放防刷实践。
同时,通过成熟的 API游戏接入 解决方案,您可以免去繁琐的底层安全策略开发,快速构建具备强大抗攻击能力的现代化游戏业务系统。