游戏接口请求参数怎么设?URL 拼接、时间戳校验与 API 数字签名(Sign)实战规范
在对接第三方游戏平台或构建一体化娱乐平台时,客户端与服务端的通信安全往往是架构设计中的重中之重。正如我们在 游戏API登录接口怎么调用?URL接口参数详解与实战指南 一文中所提到的,正确的参数结构与防篡改机制是保障平台资金和玩家数据安全的第一道防线。
本文将深入拆解游戏接口的底层设计,重点聚焦于 参数字段规范、数字签名算法(Sign)以及 URL 编码失真的排查与避坑指南。
一、 核心请求参数字段与必填规则
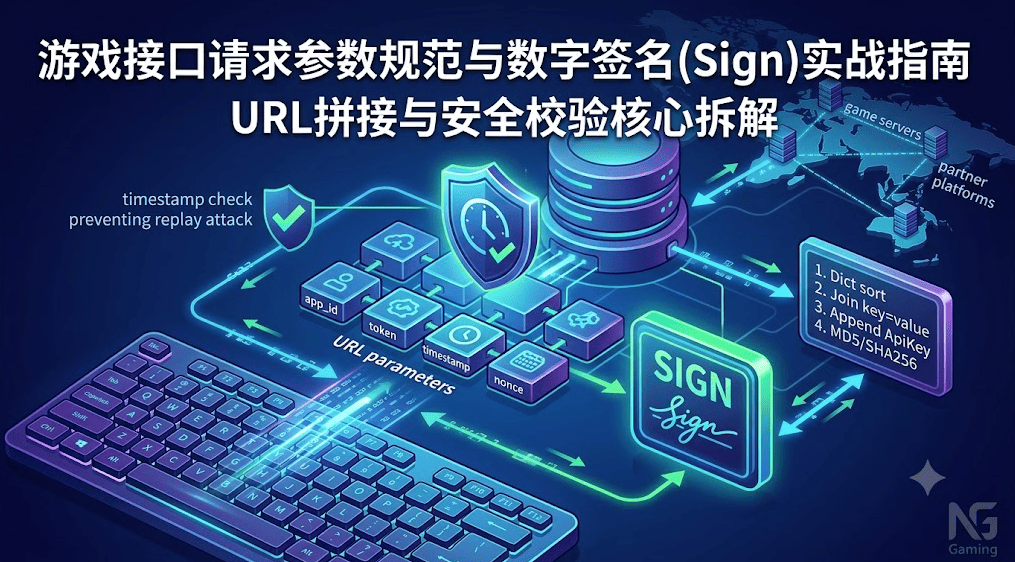
一个标准、安全的游戏接口请求(如用户登录验证、资产变动等),通常包含以下核心 Query 或 Body 参数:
| 参数名称 | 类型 | 必填 | 描述与规范说明 |
| app_id / game_id | String / Int | 是 | 平台唯一应用标识,用于后端识别调用来源。 |
| token / ticket | String | 是 | 客户端传过来的登录凭证或会话票据。传输时需严格注意 URL 编码。 |
| timestamp | Long | 是 | 请求时间戳(通常为秒或毫秒),核心防重放攻击(Replay Attack)凭证,一般要求服务端校验时间差在 5 分钟以内。 |
| nonce | String | 否 | 随机字符串,与时间戳配合使用,进一步杜绝重放与重攻击。 |
| sign | String | 是 | 数字签名。将所有核心请求参数按字母排序后拼接密钥(ApiKey),通过哈希算法计算得出,防止中间人篡改参数。 |
二、 数字签名(Sign)计算与算法实战规范
数字签名的核心逻辑在于:让发送方和接收方使用相同的秘钥和规则对参数进行哈希计算。如果中间人篡改了任何一个参数,服务端的计算结果就会与前端传入的 sign 不一致,从而直接拦截请求。
1. 签名生成通用步骤
- 参数过滤:剔除参数中的
sign字段本身以及空值参数。 - 字典序排序:将剩下的所有参数按照参数名的 ASCII 码从小到大排序(Lexicographical order)。
- URL 键值对拼接:将排序后的参数格式化为
key=value的格式,并用&符号连接成原始字符串。 - 拼接密钥并哈希:在字符串尾部拼接平台的私钥(
ApiKey),然后通过MD5或SHA256进行加密。
2. Python 实战代码示例
Python
import hashlib
import time

def generate_api_sign(params: dict, api_secret: str) -> str:
    """
    生成 API 数字签名
    :param params: 包含 app_id, timestamp, token, nonce 等参数的字典
    :param api_secret: 平台分配的密钥
    :return: 32位小写 MD5 签名
    """
    # 1. 过滤空值并按参数名 ASCII 码从小到大排序
    sorted_params = sorted(
        {k: v for k, v in params.items() if v is not None and k != 'sign'}.items()
    )

    # 2. 拼接为 key1=value1&key2=value2 格式
    query_string = "&".join([f"{k}={v}" for k, v in sorted_params])

    # 3. 尾部拼接 API Key
    raw_string = f"{query_string}&key={api_secret}"

    # 4. 计算 MD5 哈希值(也可根据业务升级为 SHA256)
    sign = hashlib.md5(raw_string.encode('utf-8')).hexdigest()
    return sign

# 测试调用示例
params_to_sign = {
    "app_id": "10086",
    "token": "TICKET_abc123xyz",
    "timestamp": "1717152000",
    "nonce": "9527"
}
secret = "your_platform_api_secret_key"
print("Calculated Sign:", generate_api_sign(params_to_sign, secret))
三、 URL 编码(URL Encode)不当导致参数失真的排查方法
在实际联调过程中,开发者最容易翻车的地方往往不是复杂的算法,而是 URL 编码问题。例如用户的 token 中包含了特殊字符(如 +, /, ?, & 等),如果不经处理直接拼接到 URL 中,极易引起歧义。
常见排查与避坑指南:
- 双重编码(Double URL Encode)陷阱:
- 现象:客户端在发起请求前手动对
token或整个 URL 做了一次encodeURIComponent,而底层网络库(如 Axios、Requests)在发送时又自动进行了一次编码。 - 后果:服务端接收到的参数变成了编码后的百分号格式(如
%2B变成了%252B),导致解密和验签直接失败。 - 解法:统一规范——签名计算必须在参数未做 URL 编码的原始明文状态下进行;而网络传输时,仅对具体的 Query Value 进行单次合规的 URL 编码。
- 现象:客户端在发起请求前手动对
- 特殊符号顺序不一致:
- 参与签名的参数必须在编码前完成排序和拼接,切忌先对单个参数编码再排序,否则由于编码后的字符排序规则变化,会导致服务端验签不通过。
- 参与签名的参数必须在编码前完成排序和拼接,切忌先对单个参数编码再排序,否则由于编码后的字符排序规则变化,会导致服务端验签不通过。
四、 结语与后续阅读
规范的 URL 参数设计与严密的 API 数字签名,是确保游戏业务在高并发、复杂网络环境下平稳运行的技术基石。如果您在架构演进或接口对接中需要更系统的技术支持,建议结合查阅 NG包网平台 的相关开发文档,或者了解更多关于高并发网关调优与缓存策略的内容,全面提升系统的安全性与响应速度。