游戏平台接入 API 怎么做?出口 IP 与白名单配置全流程指南
在进行游戏平台搭建、包网系统方案 开发以及第三方游戏 API(如真人、体育赔率接口、玩家数据同步、自动化支付与算力调用)的对接过程中,技术团队经常会遇到接口调用返回 HTTP 403 Forbidden、请求超时或鉴权失败等问题。
这些问题大部分并非源于 API Key 错误,而是因为忽视了 API 供应商最核心的网络防护机制——出口 IP 白名单机制。本文将详细拆解游戏平台接入 API 时,如何正确配置客户端出口 IP 与白名单,确保系统安全、稳定通畅地完成对接。
一、背景痛点:第三方游戏 API 对接中的常见连接报错
在包网系统与第三方游戏供应商(Game Provider)进行 API 集成时,运维与开发人员经常会遇到以下痛点:
- 接口调用频繁返回 403 错误:即使在请求 Header 中传入了正确的 API Key 和签名,系统依然拒绝响应。
- 本地调试正常,上线后连接超时:在开发人员本地电脑通过 Postman 测试完美通过,但将代码部署到云服务器后却无法请求数据。
- 服务器扩容后部分业务失效:当新增游戏业务服务器或进行集群扩容后,新节点发起的 API 请求被供应商防火墙拦截。
这些问题的根源,通常是因为 API 供应商采用了严格的网络层访问控制策略。
二、核心原理:API 供应商为何强制要求配置出口 IP?
在游戏与包网系统中,数据交互(如玩家余额划转、派奖、下注结算)直接涉及高额资金与高频交易。如果仅依赖 API Key / Secret 进行身份验证,一旦密钥因代码库误提交(如 GitHub 泄露)、日志明文打印或中间人攻击而泄露,黑客就能轻松伪造请求攻击 API。关于完整的防御体系,可以参考我们的 游戏 API IP 白名单是什么?API 接口安全机制深度解析 技术专刊。
因此,API 供应商普遍采用 “预先授权,默认拒绝”(Default-Deny)的网络安全策略:
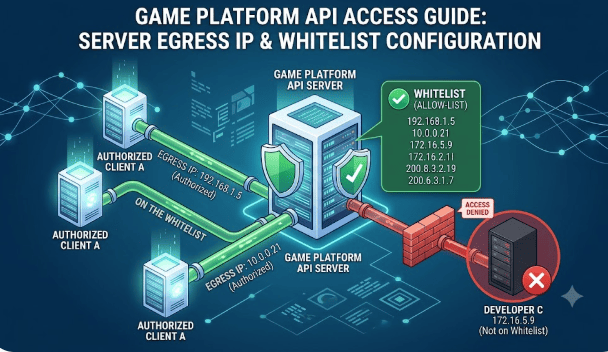
- 第一道网络防线:API 供应商的网络网关/防火墙会提取所有 incoming 请求的源 IP 地址。
- 匹配与校验:只有当请求源 IP 存在于预先报备的“白名单”列表中,请求才会被放行至业务逻辑层进行 API Key 的二次鉴权。
- 拦截与隔离:不在白名单内的 IP 请求,会在网络层被直接拒绝,返回 HTTP 403 或直接断开连接,将攻击流量阻断在核心业务之外。
三、实操步骤:如何正确确定并配置出口 IP
要确保包网系统或游戏服务器能够顺利调用第三方 API,需要按照以下步骤完成出口 IP 的规划与绑定。
1. 确定游戏服务器的固定出口 IP / NAT 网关地址
云服务环境(如 AWS、阿里云、腾讯云、GCP)中的弹性计算实例(EC2/ECS)在重启或重新分配后,其公网 IP 可能会发生变化。动态 IP 绝对不能用于 API 白名单绑定。
正确做法:
- 单机架构:为发起 API 请求的服务器绑定固定公网 IP(Static Egress IP / Elastic IP)。
- 集群/分布式架构:将所有后端游戏服务器部署在私有网络(VPC)的私有子网中,通过 NAT 网关(NAT Gateway) 统一对外发起请求。这样只需将 NAT 网关绑定的固定公网 IP 提供给 API 供应商即可。
可以在服务器终端运行以下命令,确认服务器对外的真实出口公网 IP:
Bash
curl https://ifconfig.me
# 或
curl https://api.ipify.org
在实际代码编写与请求构造阶段,建议进一步查阅 NGAPI开发文档怎么看?API参数、POST请求与JSON解析 获取详细的请求头与签名参数规范。
2. 多台分布式服务器下的 CIDR 子网段配置
当游戏平台采用多台服务器进行负载均衡与分布式部署时,逐个报备单点 IP 会极大增加运维成本,且容易在扩容时遗漏。
此时应使用 CIDR(无类别域间路由) 格式向 API 供应商申请批量绑定子网段:
- 单个 IP 绑定:
192.168.1.50/32(仅代表该特定 IP)。 - C 类子网段绑定:
192.168.1.0/24(包含192.168.1.1至192.168.1.254范围内所有公网 IP)。
通过 CIDR 配置,后续在同一网段内横向扩展游戏业务服务器时,无需频繁联系供应商更新白名单。
四、环境隔离:生产环境与沙盒环境的安全规范
为了保障资金与业务安全,包网系统在对接 API 时必须严格区分测试与线上环境:
| 比较维度 | 沙盒测试环境 (Sandbox) | 正式生产环境 (Production) |
| IP 限制策略 | 可适当放宽,允许开发者本地办公 IP 或测试服务器 IP | 强制启用严格的白名单,仅允许固定 NAT 节点/高防出口 IP |
| 密钥管理 | 使用独立的 Sandbox API Key | 使用高强度 Production API Key,绝对禁止写入前端代码 |
| 网络隔离 | 允许从公网直接进行 API 调试 | 部署于 VPC 内网,通过专用出口连接供应商 API 节点 |
安全提示:切勿在生产环境中使用 0.0.0.0/0(允许所有 IP 访问)进行临时调试。如果需要变更出口 IP,应提前向供应商申请平滑过渡,确保新旧 IP 在变更期内重叠生效,避免导致玩家中断游戏或结算失败。关于后台整体权限与监控管理,参阅 包网后台管理系统有哪些功能?会员、支付、代理与数据管理全面解析。
🔗 延伸阅读:包网系统与 API 架构技术专题
- 全套 API 接入与开发实操:NG游戏接口API对接与开发指南
- 多游戏厂商 API 整合方案:包网平台如何接入游戏API?体育、真人、电子API整合指南
- 网络安全与防护机制深度解析:游戏 API IP 白名单是什么?API 接口安全机制深度解析