游戏 API IP 白名单是什么?API 接口安全机制深度解析
在在线游戏平台搭建、包网系统方案 以及第三方游戏 API 对接(如赔率接口、玩家数据同步、自动化支付与算力调用)的运营过程中,数据安全与资金安全始终是系统的核心命脉。
即使您的系统采用了高强度的 API Key 或 Token 进行身份验证,一旦密钥因开发漏洞、版本控制误上传(如 GitHub 泄露)或中间人攻击而暴露,黑客便能轻易伪造请求,造成重大经济损失。
为了构建纵深防御体系,IP 白名单(IP Whitelisting) 成为了 API 接口安全中不可或缺的“第一道防线”。
一、什么是游戏 API IP 白名单?
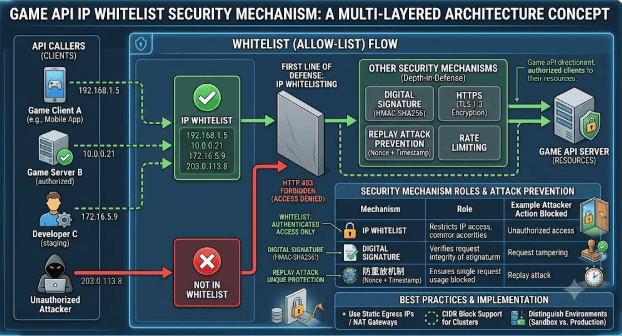
API IP 白名单(IP Whitelisting)是一种“预先授权、默认拒绝”的网络安全访问控制机制。
在博彩 API 接入与游戏对接架构中,系统管理员会将游戏运营商服务器(客户端)的固定出口 IP 地址添加至游戏 API 供应商(服务端)的安全允许列表中。
- 基本运行逻辑:
- 在白名单内的 IP:请求通过身份验证后,正常返回游戏数据(如生成游戏房间、派奖、划转资金)。
- 不在白名单内的 IP:系统会在防火墙或 API 网关层直接拒绝连接,返回
HTTP 403 Forbidden或超时错误。即使攻击者拥有正确的API Key和Secret,也无法成功调用接口。
二、为什么游戏平台必须配置 IP 白名单?
相比于普通 Web 应用,在线游戏及 东南亚包网 系统的 API 接口涉及高频交易、实时算力交互与高额资金划转,其面临的安全风险更为严峻:
- 防止 API Key 泄露后的越权操作API 密钥可能会因为日志明文打印、代码库误提交或员工离职等原因泄露。启用 IP 白名单后,即使密钥暴露在公网,不在授权 IP 范围内的恶意请求仍会被拦截。
- 阻断 API 暴力破解与撞库攻击黑客经常利用自动化工具对 API 接口进行扫描或撞库。IP 白名单可以从网络层阻断绝大多数未授权的扫描来源。
- 保障高危接口的安全(如提现、划转、派奖)在游戏平台运营中,玩家的分数结算、钱包划转、API 自动提现属于高风险操作。通过限制调用源 IP,可以防止黑客利用篡改的脚本伪造结算请求。
- 防御 DDOS 与 CC 攻击限制访问源,可以有效减少恶意流量对 API 流量网关的冲撞,降低后端游戏逻辑服务器的计算负载。
三、完整的 API 接口安全防护机制有哪些?
IP 白名单虽然强大,但在现代安全架构中,不能仅依赖单一的防御手段。一个成熟的 NG包网系统 通常由以下多层安全机制组合而成:
[客户端请求]
    │
    ├── 1. 网络层:IP 白名单 / CIDR 范围过滤 (防火墙/网关)
    ├── 2. 传输层:HTTPS (TLS 1.3) 加密传输
    ├── 3. 身份验证层:API Key / JWT + 动态 HMAC 签名验证
    ├── 4. 业务层:防重放攻击 (Timestamp + Nonce)
    └── 5. 控制层:API 限流与速率控制 (Rate Limiting)
| 安全机制 | 主要作用 | 防范攻击类型 |
| IP 白名单 (IP Whitelist) | 仅允许指定的出口 IP 调用 API | 未授权访问、密钥泄露风险 |
| 数字签名 (API Signature) | 利用 AppSecret 对请求参数进行 HMAC-SHA256 哈希计算 | 数据篡改、身份伪造 |
| 防重放机制 (Nonce + Timestamp) | 每次请求附加唯一随机串与时间戳,设置过期失效时间 | 重放攻击(Replay Attack) |
| HTTPS (TLS 加密) | 对传输的数据进行全程端到端加密 | 中间人窃听(MITM)、明文抓包 |
| 速率限制 (Rate Limiting) | 限制单位时间内的 API 调用次数 | CC 攻击、暴力刷接口 |
四、如何在实践中正确配置与维护 IP 白名单?
为了在确保安全的同时,避免影响游戏业务的正常运行,建议遵循以下最佳实践:
1. 使用固定出口 IP / NAT 网关
云服务环境(如 AWS、阿里云、GCP)中的弹性服务器出口 IP 可能会动态变化。游戏运营商在对接 API 时,应通过 NAT 网关(NAT Gateway) 或分配 固定公网 IP(Static Egress IP) 发起请求,确保白名单策略不会因服务器重启而失效。
2. 支持 CIDR 子网段配置
当游戏平台采用多台分布式服务器进行负载均衡时,可以使用 CIDR 格式(如 192.168.1.0/24)添加整个安全服务器集群的 IP 段,提升管理效率。
3. 区分生产环境与测试环境
- Sandbox / 测试环境:可适当放宽 IP 限制,便于开发团队在本地环境调试。
- Production / 生产环境:必须强制启用严格的 IP 白名单,并采用独立于测试环境的 API Key。
4. 建立变更告警与监控机制
记录所有被白名单拦截的异常请求(403 错误日志),定期审计调用来源。一旦发生合法 IP 变更(如服务器搬迁),需提前完成平滑切换,避免导致玩家游戏中断或结算失败。
总结
游戏 API IP 白名单是确保游戏平台与 API 供应商之间安全通信的关键锁钥。在设计或对接游戏 API 时,配合 HMAC 签名、HTTPS 加密与防重放机制,才能为游戏系统构建一个高可用、防篡改、抗攻击的安全生态环境。
🔗 相关安全与技术专题推荐
- 了解如何挑选安全稳定的包网平台:线上博彩包网方案全解析
- 深入了解游戏接口整合流程:博彩游戏 API 无缝接入指南
- 探索多元化的产品体系:体育包网与真人包网技术架构